
对于网站管理员,解决内网流量安全是一个很头痛的难题,因为公共信任CA不能给内网IP地址和内部域名签发浏览器信任的SSL证书。如果使用自签证书,则需要所有员工都手动信任自签证书。对于需要管理几十个甚至上百个、上千个内部系统的网站管理员,部署和安装自签证书也是一个巨大的工程。
我们的解决方案不再需要网站管理员自签SSL证书,不再需要人工手动安装SSL证书,只需部署内网版零信国密HTTPS加密自动化网关,自动化为内网网站配置浏览器信任的双算法内网SSL证书,自动化为所有内网Web系统提供国密HTTPS加密服务,原内网Web服务器微改造实现国密HTTPS加密和WAF防护。
一、产品简介
零信国密HTTPS加密自动化网关(简称:零信网关、零信公网网关)是一个通过商密产品认证的用于公网Web系统微改造自动化实现国密HTTPS加密的创新产品。由于此网关需要连接零信云SSL服务系统自动化为用户网站配置双算法SSL证书,所以仅适用于为公网网站和Web系统提供HTTPS加密自动化服务,不支持无法连接互联网的内网部署使用。但是,内网流量加密也需要自动化HTTPS加密服务,为此,零信技术在国密HTTPS加密自动化网关的基础上研发了适用于内网HTTPS加密自动化的内网专用版,这就是零信国密HTTPS加密自动化网关(内网版)。
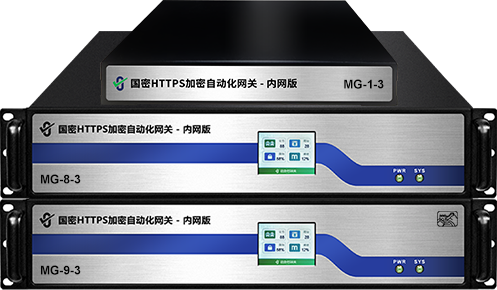
零信国密HTTPS加密自动化网关(内网版)(简称:零信内网网关,或称:零信内网国密HTTPS加密自动化网关)是一个适用于保障内网Web系统HTTP流量安全的自动化实现国密HTTPS加密的创新产品,同公网网关核心功能一样,也是自动化为内网Web系统配置双算法双内网SSL证书,不同的是自动配置由内置CA系统签发的内网SSL证书支持内网IP地址、内部域名和内部主机名,同时也支持公网域名。零信浏览器信任自动配置的内网SSL证书,并优先采用国密算法实现HTTPS加密,真正实现用国密算法来保障内网机密信息安全。零信内网网关使得内网Web系统微改造实现国密HTTPS加密,自适应加密算法,兼容RSA算法HTTPS加密。

二、主要功能
同零信公网网关最大的不同是:内网国密HTTPS加密自动化网关内置一个CA系统和在内置密码卡里内置双SSL中级根,一个是用于签发内网国密SSL证书的国密SSL中级根密钥及其证书,另一个是用于签发内网国际SSL证书的国际SSL中级根密钥及其证书,使得零信内网网关的内置CA系统能直接为用户网站本地自动签发双算法内网SSL证书,这就解决了内网无法连接零信云SSL系统获取双SSL证书的难题。同时,内网网关内置CRL系统,可以用于吊销内网SSL证书和浏览器查询证书吊销信息,为内网用户提供公网SSL证书一样的证书吊销服务。推荐默认双机部署,互为热备,能时双机负载均衡,否时单机独当一面。
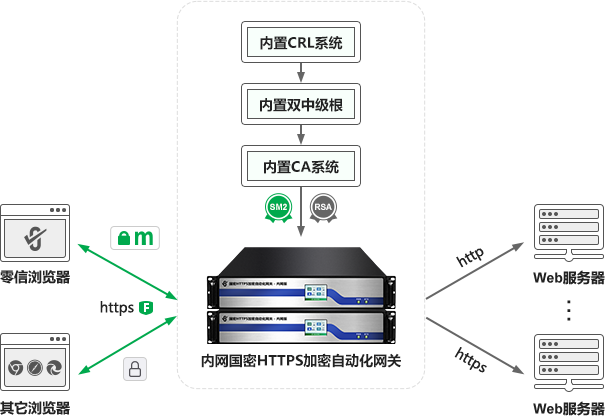
零信内网网关的核心功能是原内网Web服务器零改造,无需在服务器上安装SSL证书,也无需升级改造服务器软件支持国密算法,只需在原服务器之前部署内网网关,即可自动化实现HTTPS加密,24小时365天不间断的为内网Web应用提供HTTPS加密自动化服务。支持国密算法完全免费的国密浏览器—零信浏览器优先采用国密算法实现国密HTTPS加密,其他不支持国密算法的浏览器则采用RSA算法实现HTTPS加密。
HTTPS加密所需的双算法双SSL证书由网关内置的CA系统自动化签发。自动配置的 RSA算法SSL证书零信浏览器信任,安装零信浏览器后会自动使得谷歌浏览器和微软Edge浏览器也信任,由专为用户定制的用户专用RSA算法中级根证书签发,顶级根证书 AAA Intranet RSA Root G2 为零信浏览器信任的专用于签发内网SSL证书的RSA算法根证书,自动配置的RSA算法SSL证书为内网OV SSL证书,每张SSL证书O字段固定为用户单位名称,CN字段固定为用户单位的公网域名,SAN字段为用户设置的内网IP地址、主机名、公网域名等。
零信内网网关自动配置的国密SM2算法SSL证书零信浏览器信任,由专为用户定制的用户专用SM2算法中级根证书签发,顶级根证书 AAA Intranet SM2 Root G2 为零信浏览器信任的专用于签发内网SSL证书的SM2算法根证书,自动配置的SM2算法SSL证书为内网OV SSL证书,每张SSL证书O字段固定为用户单位名称,CN字段固定为用户单位的公网域名,SAN字段为用户设置的内网IP地址、主机名、公网域名等。零信内网网关自动配置双OV SSL证书不支持证书透明,因为无法连接互联网获取证书透明日志签名数据。


为了满足有些用户的内网使用的是公网IP地址的特殊应用需求,零信内网网关还为用户设立了另外两个用户品牌的零信浏览器不信任的自签根(Intranet SM2 Root和Intranet RSA Root)签发的中级根证书(SM2/RSA),用于自动化签发绑定无法验证的公网IP地址和公网域名的内网SSL证书。
零信内网网关这个创新解决方案等于免费赠送了一个迷你自建CA,解决了内网在内网使用公网IP地址的难题,使得这些用户一样可以实现内网SSL证书自动化管理。由于零信浏览器不信任这两个自签根签发的内网SSL证书,需要用户手动安装信任RSA根证书,这样常用的浏览器就能信任自签根签发的RSA算法内网SSL证书。如果需要支持国密算法,则需要手动导入SM2根证书到零信浏览器的证书管理器-本地证书-自定义中,零信浏览器将信任自签根签发的SM2算法内网SSL证书。
零信国密HTTPS加密自动化网关(内网版)主要十二大功能:
- 1
后量子密码算法支持
采用国际通行的传统密码算法和后量子密码算法混合密钥封装模式实现HTTPS加密,同时支持国际混合算法X25519MLKEM768和商密混合算法SM2MLKEM768。 - 2
微改造https加密
原内网Web服务器无需安装SSL证书,无需升级改造支持国密算法,微改造实现国密https加密,自适应加密算法,支持RSA/SM2算法https加密。 - 3
自动配置SSL证书
默认免费自动为内网网站配置双内网SSL证书(RSA/SM2),用户无需向CA申请SSL证书,无需安装和配置SSL证书,国际SSL证书常用浏览器信任,国密SSL证书零信浏览器信任。 - 4
高性能https卸载
完全接管和承担原Web服务器的SSL加解密功能,大大减轻原服务器的性能压力,让原服务器专用于内部业务系统,大大提升内网用户访问响应速度。 - 5
用户端连接复用
采用动态连接池技术和复用技术,捆绑用户端连接请求,节省大部分服务器TCP连接并持续保持,显著减少了原服务器需要处理的用户端连接数(最高可减少90%),加快连接处理速度,提高原Web服务器业务处理能力。 - 6
Web数据传输压缩
使用标准GZIP或Deflate压缩算法来压缩HTTP流量,降低带宽消耗和降低成本,提升服务器响应与带宽效率,缩短最终用户访问和下载时间,改进用户体验和提升满意度。 - 7
反向代理缓存
采用内存缓存和包存储结构的方式短时间缓存网站内容,降低用户访问对原服务器的负载压力,提高原服务器的处理能力和用户的访问体验。 - 8
会话保持机制
基于Cookie和源IP的会话保持机制,可以为用户选择曾连接的特定服务器,实现无缝地处理用户请求。同时可以减少新建连接的数量,有效减小相关设备和服务器的系统开销。 - 9
多算法负载均衡
支持多种负载均衡算法:轮询、加权轮询、最小连接数和IP Hash, 用户可根据业务需要选择合适的负载均衡模式,以提供更高的服务性能、可用性和扩展性。 - 10
TCP/UDP/DTLS安全交付
支持TCP/UDP/DTLS + SSL/TLS的安全传输通道交付服务,能够满足基于SSL/TLS协议的TCP/UDP/DTLS网络应用系统,实现传输通道的加密和加速,原服务器系统无需任何定制改造。 - 11
安全双向认证
集成安全双向认证功能,支持国内CA机构签发的USB Key国密证书实现双向认证(SKF标准),无缝支持零信浏览器的双向认证功能,同时支持SM2/RSA算法客户端软证书实现双向认证。 - 12
加密DNS服务模块
基于开源Bind 9 DNS服务系统,支持DoH(DNS Over HTTPS),自动化为DoH配置双算法SSL证书(SM2和RSA),实现国密DoH加密DNS服务,为内网用户提供内部域名解析服务。
三、性能指标
零信内网HTTPS加密自动化网关提供了一种高效、安全、透明、易部署、微改造、全自动的创新方案为内网Wen系统实现https加密,能够有效扩展网络设备和服务器的带宽、增加吞吐量、加强网络数据处理能力、提高网络的灵活性和可用性、提升用户访问内部网站的用户体验。
零信内网网关提供全自主可控软硬件一体化产品,包括:完全自主知识产权SSL安全网关软件系统、通过商用密码产品认证的国产密码算法硬件加速卡、采用自主可控国产操作系统、支持海光/龙芯/飞腾等国产CPU自主可控芯片、采用配套国产自主可控主板、支持国产自主可控网卡芯片等等。全自主可控软硬件一体化国密HTTPS加密自动化网关能够满足政府、军工以及其他对信息安全管控要求极高的行业应用需求。
每台零信内网网关最多支持自动配置255张RSA 内网SSL证书(单证书),同时最多支持255对国密内网SSL证书(一张签名证书和一张加密证书),标准的双算法双SSL证书配置支持为255个内网网站域名和内网IP地址自动配置双SSL证书,实现双算法自适应https加密。实际上能为多少个网站实现https加密受限于网关硬件所支持的新建连接数、吞吐量和并发量。
每台零信内网网关保用期为5年,5年内免费为最多不超过255个内网网站域名和内网IP地址自动配置RSA OV SSL证书和SM2 OV SSL证书。按照证签内网OV SSL证书双SSL证书的价格(1800元/年)计算,仅自动化配置的SSL证书价值高达229万元(=5*255*1800),全球独家提供超值内网https加密自动化解决方案!
零信内网网关目前提供3种不同规格的产品,可用于政务外网、政务内网和大中型企业内网的内部Web应用系统自动化实现https加密、特别是微改造实现国密https加密的应用需求。各种型号的产品性能指标参数如下表所示,对于有不同指标要求的用户,可以定制产品满足要求。
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
政府/金融机构
政府/金融机构
政府/金融机构
政府/金融机构
政府/金融机构
四、部署应用方案
零信内网国密HTTPS加密自动化网关支持多种网络部署方式,支持多台设备集群部署。为了保证网关的高可用,强烈推荐双机部署,确保24*365天的不间断为内网Web服务器提供https加密服务和WAF防护服务。
1、为本地内部Web服务器(网站)提供HTTPS加密自动化服务
传统的内网HTTPS加密实现方式是用户自己签发自签SSL证书,手动部署在内网Web服务器上实现HTTPS加密,并且所有内网用户电脑都需要手动安装签发自签SSL证书的根证书,这对于有多个内网Web网站系统需要部署SSL证书的用户,这是一个非常费时费力的难事。用户可以选购零信内网网关,部署在Web服务器前面,由两台网关来为多达510个内部Web网站系统提供HTTPS加密自动化服务,更多网站系统需要购置更多台网关。
如下图所示,无论是原先采用http明文方式访问内网Web服务器还是HTTPS加密方式访问,部署零信网关后仍然可以保留几天的域名解析到Web服务器的内网IP地址上,等网关部署完成并能正常工作后,就可以停止Web服务器内网IP地址域名解析,并在域名解析TTL过期后断开Web服务器上的原内网连接线,由零信内网网关全面接管HTTPS加密和WAF防护工作。
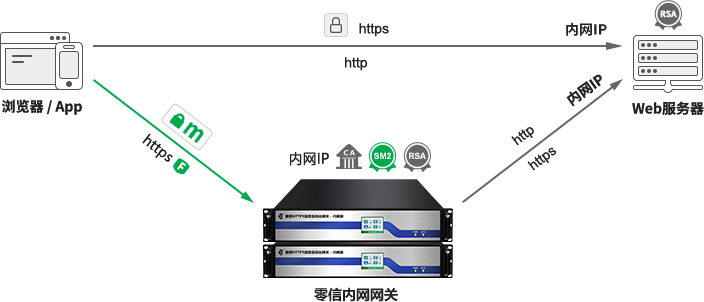
零信内网国密HTTPS加密自动化网关默认部署方式为双机热备模式,双网关采用主主模式即Active - Active模式,两台网关设备均作为主机并同时处理业务流量,同时也互为备机。双机共同承担业务流量,不浪费资源。当其中一台网关出现问题无法继续工作时,另一台网关承担起全部工作,从而保证业务系统的持续可靠运行。零信内网网关保用5年,5年内如有故障,免费更换,确保5年内不间断的HTTPS加密自动化服务和WAF防护服务。
2、为不在本地的内部Web服务器(网站)提供HTTPS加密自动化服务
对于不仅有本地内部Web服务器需要实现HTTPS加密自动化服务,而且还有外地分支机构的内部Web服务器的多个网站系统也需要HTTPS加密自动化服务的用户,零信内网网关同时支持本地转发模式和远程回源模式。无论内部Web服务器(网站)是在外地哪个机房,只要网关能通过内网访问,则这些网站都可以由网关来为它们提供HTTPS加密自动化服务和WAF防护服务。双网关最多为510个网站系统提供HTTPS加密自动化服务,更多网站系统需要购置更多台网关。

为了保障不在中心机房的网站系统的数据安全,从网关到外地服务器的回源连接必须采用HTTPS加密方式,实现全链路加密。零信技术免费为外地网站提供5年有效期的自签回源专用SSL证书,一次安装证书一直可用于HTTPS加密回源。
3、政务外网和内网平台国密HTTPS加密自动化管理集群部署方案
对于政务外网和内网平台,有几千甚至上万个网站系统需要完成国密HTTPS加密改造,唯一的解决方案只有自动化才能胜任。需要部署多台零信内网网关组成集群阵列-HTTPS卸载系统和WAF系统,多台内网网关一起工作共同分担业务流量,同时互为热备设备。当某台网关发生故障时,运行在其上的服务会被其它网关接管,保证业务调度得到充分及时的响应。集群模式适合于强调极高性能吞吐率的冗余网络环境的部署需求。

五、小结
零信国密HTTPS加密自动化网关(内网版)全球独家创新实现原内网Web服务器零改造全自动实现国密https加密和WAF防护,双算法(SM2/RSA)自适应https加密,开机配置内网网站域名和/或内网IP地址即刻直接开通https加密和https加速服务、WAF防护、TCP/DTLS安全交付、双SSL证书自动就绪、国密合规、兼容RSA、高速动态缓存和压缩、连接复用、会话保持和负载均衡等众多优化功能,在保证性能高效的同时,提供业界极高的性能价格比。
零信国密HTTPS加密自动化网关(内网版)即插即用,部署在内网Web服务器的前端,原内网Web服务器无需任何改动,即可实现无缝从http升级到https工作方式,并且是满足国密合规的国密https加密方式,同时支持国际算法https加密以兼容不支持国密算法的浏览器。其强大的https加速卸载转发功能为内网Web服务器提供了额外的性能增强支持,不仅完全不增加https加解密负担,而且增强了对外响应能力和处理用户请求能力。零信内网网关的微改造、零维护、零影响的无缝切换,是国密https加密改造和内部Web系统安全从http升级到https的首选和必选。
