

对于网站管理员,他们不满意SSL证书申请和安装过程非常繁琐和费力,他们可能也不愿意或者无法在Web服务器上安装ACME客户端软件。我们的产品是一个自动化申请和部署双SSL证书实现https加密的解决方案,能满足用户要求Web服务器微改造、零安装SSL证书、零安装ACME客户端软件、自动化实现https加密的应用需求,包括RSA算法https加密和国密算法https加密。
我们把SSL证书自动化管理服务和传统的SSL网关整合为一个全新的产品--国密HTTPS加密自动化网关,让网关去自动化申请SSL证书和部署SSL证书实现https加密,并为原Web服务器提供反向代理卸载转发服务,使得原Web服务器变成了源站,微改造实现https加密和WAF防护。零信网关包含5年期最多255个网站的全球信任和国密合规的双算法(ECC/SM2)SSL证书,用户无需另外为SSL证书付费。
一、产品简介
零信国密HTTPS加密自动化网关(简称:零信网关)是一个高端高性能网站安全硬件密码设备,是一个集https加密加速、https卸载转发、国密算法模块、SSL证书自动化、WAF防护、负载均衡、双向认证等多项功能于一体的专用于Web网站系统https加速和卸载的硬件网关产品,内置专业级高性能双算法硬件密码卡实现高速密码运算和网络包转发,并且对内置操作系统、网络协议、SSL/TLS协议、RSA/ECC算法和SM2算法都进行了专业的深度优化,实现了业界领先的极致性能:HTTPS并发连接数可达到150万、HTTPS加密吞吐量可达到9Gbps。

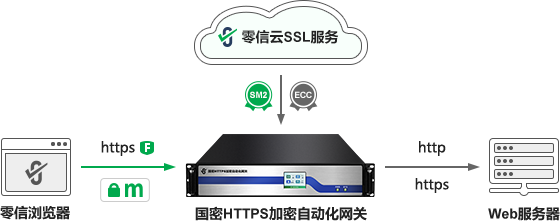
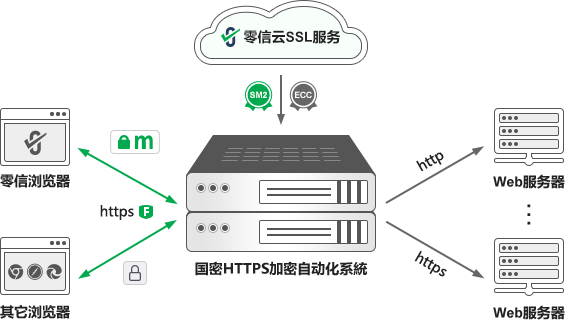
零信国密HTTPS加密自动化网关最大的特点和特色是无需在原Web服务器上安装SSL证书、自动化为网站域名配置双算法SSL证书,自动化实现HTTPS加密,自适应加密算法,支持国密算法和国密证书透明的浏览器采用SM2算法实现国密https加密,不支持国密算法和国密证书透明的浏览器采用ECC算法实现https加密。这是一个端云一体的创新解决方案,内置国密ACME客户端,自动对接零信云SSL服务系统,自动化完成双SSL证书申请、部署和续期,确保业务系统零改造实现https加密,不间断地自动化为多达255个不同域名的网站和业务系统提供5年无忧的自动化https加密服务和WAF防护服务。
零信国密HTTPS加密自动化网关自动化完成了三种不同网络协议的转换工作,一是实现了HTTP明文传输协议到HTTPS密文传输协议的转换;二是实现了两个不同密码体系(RSA和SM2)的转换,使得原Web服务器零改造完成了国密改造,三是实现了两个不同IP地址体系(IPv4和IPV6)的转换,使得原Web服务器也无需改造支持IPv6,但用户可以使用IPv6网络访问Web应用。零信技术端云一体创新实现了一个网关搞定三个协议转换难题,是网站和Web系统实现HTTPS加密自动化的不二之选。
二、主要功能
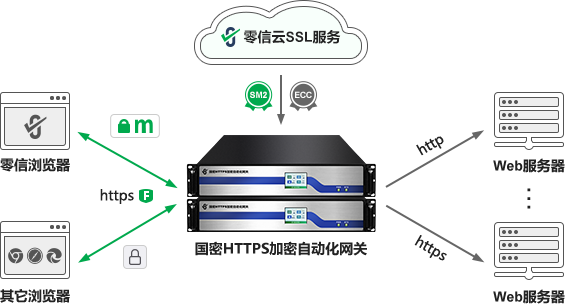
零信国密HTTPS加密自动化网关核心功能是原Web服务器零改造,无需在Web服务器上安装SSL证书,无需在Web服务器上安装ACME客户端软件,也无需升级改造Web服务器软件支持国密算法,只需在原服务器之前部署HTTPS加密自动化网关,即可自动化实现https加密,24小时365天不间断的提供https加密服务和WAF防护服务。推荐默认双机部署,互为热备,能时双机负载均衡,否时单机独当一面。支持国密算法和国密证书透明的完全免费的国密浏览器—零信浏览器优先采用国密算法实现国密https加密,其他不支持国密算法和国密证书透明的浏览器则采用ECC算法实现https加密。
所有浏览器都对HTTP访问显示为“不安全“的今天,HTTPS加密是一个网站安全的必须配置。HTTPS加密所需的双算法双SSL证书由HTTPS加密自动化网关自动对接零信云SSL系统自动化完成双SSL证书的申请、域名验证、获取证书、安装证书和启用证书。自动配置的ECC SSL证书全球信任,支持国际证书透明安全,由零信自有品牌中级根证书ZoTrus ECC DV SSL CA签发,顶级根证书是全球最老的ECC算法根证书Sectigo ECC,全链采用ECC算法,加密速度比RSA算法快18倍,让用户访问网站更快。自动配置的国密SM2 OV SSL证书国密合规,支持所有国密浏览器,是支持国密证书透明安全的国密SSL证书,由零信自有品牌中级根证书SM2 SSL Pro CA签发,顶级根证书是拥有国密局和工信部CA许可证的贵州CA国密根证书Guizhou SM2 CA,全链采用SM2算法,加密速度比RSA算法快20倍,让用户访问网站更快。
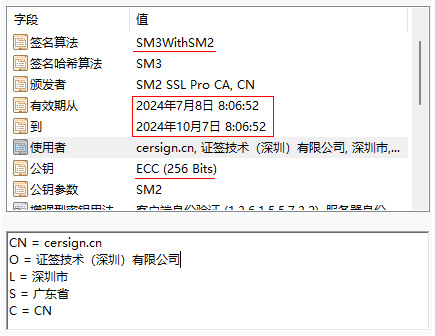
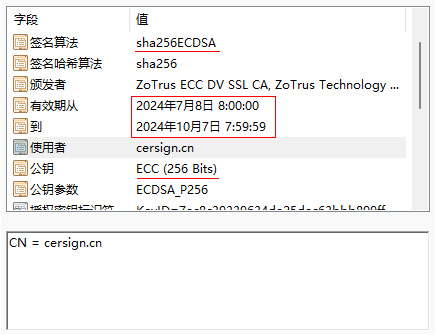
零信国密HTTPS加密自动化网关自动配置的双SSL证书有效期都是90天,提前满足即将实施的90天证书政策。如下左图为网关默认配置的90天有效期的国密OV SSL证书,右图为网关默认配置的90天有效期的国际DV SSL证书,90天证书的自动化部署将大大提升HTTPS加密服务的安全性和敏捷性。同时,双SSL证书都是采用椭圆曲线算法,证书链文件最小,省机房流量和用户手机流量、省机房耗电量和用户手机耗电量,更环保。
零信国密HTTPS加密自动化网关默认内置WAF防护模块,此模块基于开源ModSecurity系统开发,支持常用的Web应用防火墙功能,如:阻止SQL注入、阻止跨站脚本攻击(XSS)、阻止利用本地文件包含漏洞进行攻击、阻止利用远程文件(包含漏洞)进行攻击、阻止利用远程命令执行漏洞进行攻击、阻止PHP代码注入、阻止违反HTTP协议的恶意访问、阻止利用远程代理感染漏洞进行攻击、阻止利用Shellshock漏洞进行攻击、阻止利用Session会话ID不变的漏洞进行攻击、阻止恶意扫描网站、阻止源代码或错误信息泄露、蜜罐项目黑名单、根据判断IP地址归属地来进行IP阻断等等。如果用户已经购买了WAF设备,则只需在WAF设备之前部署国密WAF加密自动化网关即可,WAF设备只需负责解析明文http内容做出相应的安全防护,无需向CA申请SSL证书部署在WAF设备上。
零信国密HTTPS加密自动化网关也是一个国密安全认证网关,支持CA签发的USB Key国密证书使用双向认证(SKF标准),配合零信浏览器的双向认证支持功能,用户无需任何额外开发,只需在网关设置网站启用国密HTTPS加密自动化服务的同时选择启用双向认证即可,可设置多个客户端证书签发CA,并已默认预置国家根证书。同时支持RSA算法软证书和USB Key硬证书的双向认证。
零信国密HTTPS加密自动化网关十二大主要特色功能:
- 1
双混合PQC算法支持
国际通行的传统密码算法和后量子密码算法混合密钥封装模式实现HTTPS加密,同时支持国际混合算法X25519MLKEM768和商密混合算法SM2MLKEM768。 - 2
微改造https加密
原服务器无需安装SSL证书,无需安装ACME客户端软件,零改造实现国密https加密,自适应加密算法,支持RSA/ECC/SM2算法https加密,支持双向认证。 - 3
高性能https卸载
完全接管和承担原服务器的SSL加密功能,大大减轻原服务器的性能压力,让原服务器专用于业务系统,大大提升客户端访问响应速度。 - 4
自动配置SSL证书
默认免费自动为用户设置的网站域名配置双SSL证书(ECC/SM2),用户无需向CA申请SSL证书,无需安装和配置SSL证书,国际SSL证书全球信任,国密SSL证书国密合规。 - 5
多CA自动切换
支持多家国际CA和国密CA为用户网站自动签发双算法SSL证书,并且支持默认CA无法签发时自动切换到其他CA签发,确保始终能为用户网站提供SSL证书。 - 6
杜绝证书私钥泄露
证书私钥在网关硬件内生成,并且无人能触及,彻底杜绝了传统人工申请证书和人工部署证书的私钥明文经过多人通过多渠道传递的不安全管理而导致的私钥泄露,从根本上保证了HTTPS加密安全。 - 7
反向代理缓存
采用内存缓存和包存储结构的方式短时间缓存网站内容,降低用户访问对原服务器的负载压力,提高原服务器的处理能力和用户的访问体验。 - 8
多算法负载均衡
支持七层和四层协议为用户分配不同的服务器资源,支持基于URI、HOST、COOKIE、USER_AGENT等信息和基于 IP 地址、应用类型和内容等因素实现流量负载,支持NAT转换。 - 9
TCP/UDP/DTLS安全交付
支持TCP/UDP/DTLS + SSL/TLS的安全传输通道交付服务,能够满足基于SSL/TLS协议的TCP/UDP/DTLS网络应用系统,实现传输通道的加密和加速,原服务器系统无需任何定制改造。 - 10
WAF模块 (零信网关WAF)
基于业界领先的开源ModSecurity系统开发和深度优化,支持常用的Web应用防火墙功能,为https卸载后的流量提供安全清洗保护,仅将正常安全的流量转发到后面的内部服务器。 - 11
安全双向认证
集成安全双向认证功能,支持CA签发的USB Key国密证书使用双向认证(SKF标准),无缝支持零信浏览器的双向认证功能,同时支持SM2/RSA算法客户端软证书实现双向安全认证。 - 12
加密DNS服务模块
基于开源Bind 9 DNS服务系统,支持DoH(DNS Over HTTPS),自动化为DoH配置双算法SSL证书(SM2和ECC),实现国密DoH和DoT加密DNS服务,同时支持公网域名解析和内部域名解析。
三、性能指标
零信国密HTTPS加密自动化网关提供了一种高效、安全、透明、易部署、微改造、全自动的创新方案实现https加密和WAF防护,能够有效扩展网络设备和服务器的带宽、增加吞吐量、加强网络数据处理能力、提高网络的灵活性和可用性、提升用户访问网站的用户体验。
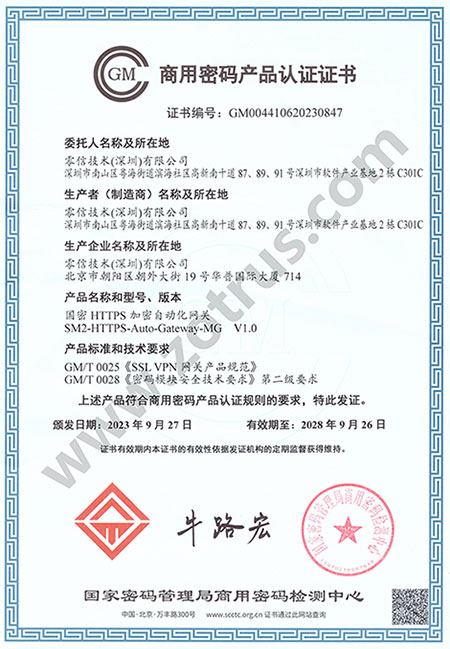
零信国密HTTPS加密自动化网关提供全自主可控软硬件一体化产品,包括:完全自主知识产权SSL安全网关软件系统、通过商用密码产品认证的国产密码算法硬件加速卡、采用自主可控国产操作系统、支持海光/龙芯/飞腾等国产CPU自主可控芯片、采用配套国产自主可控主板、支持国产自主可控网卡芯片等等。全自主可控软硬件一体化国密HTTPS加密自动化网关能够满足政府、军工以及其他对信息安全管控要求极高的行业应用需求。
每台零信国密HTTPS加密自动化网关最多支持自动配置255张ECC SSL证书(单证书),同时最多支持255对国密SSL证书(一张签名证书和一张加密证书),标准的双算法双SSL证书配置支持为255个网站域名自动配置双SSL证书,实现双算法自适应https加密。实际上能为多少个网站实现https加密受限于网关硬件所支持的新建连接数、吞吐量和并发量。
每台零信国密HTTPS加密自动化网关保用期为5年,5年内免费为最多不超过255个网站域名自动配置全球信任的ECC DV SSL证书和国密合规的SM2 OV SSL证书。按照证签OV SSL证书精简版双SSL证书的价格(4888元/年)计算,仅自动化配置的双SSL证书价值高达623万元(=5*255*4888),全球独家提供超值https加密自动化解决方案!
零信国密HTTPS加密自动化网关目前提供3种不同规格的产品,可分别用于云平台高性能数据中心和大中型企业Web服务器自动化实现https加密、特别是微改造实现国密https加密的应用需求。各种型号的产品性能指标参数如下表所示,对于有不同指标要求的用户,可以定制产品满足要求。
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
4个万兆光口,
可扩展
云平台
政府/金融机构
政府机构
金融机构
政府机构
金融机构
政府机构
金融机构
政府机构
金融机构
四、部署应用方案
零信国密HTTPS加密自动化网关支持多种部署应用方式,支持多台设备集群部署。为了保证网关的高可用,强烈推荐双机部署,确保24*365天的不间断自动化提供https加密服务和WAF防护服务。
1、为本地Web服务器(网站)提供HTTPS加密自动化服务
传统的HTTPS加密实现方式是用户向CA申请SSL证书,手动部署在Web服务器上实现HTTPS加密,对于有多个网站需要部署SSL证书的用户,这是一个非常费时费力的难事。可以选购零信国密HTTPS加密自动化网关,部署在Web服务器前面,则用户无需向CA申请SSL证书,由零信网关自动化对接零信云SSL服务系统自动化为网站配置双SSL证书,自动化实现HTTPS加密和WAF防护。
如下图所示,部署零信网关后仍然可以保留几天的域名解析到Web服务器的公网IP地址上,等网关部署完成并能正常工作后,就可以停止原Web服务器公网IP地址域名解析,并在域名解析TTL过期后断开Web服务器上的公网连接线,由零信网关全面接管HTTPS加密和WAF防护工作。

对于已经购置了负载均衡设备、SSL网关、WAF设备的用户,常见的部署方式是在Web服务器前部署这些设备,需要人工配置SSL证书和私钥到设备中实现RSA算法HTTPS加密或双算法(RSA/SM2)自适应HTTPS加密或HTTPS加密方式的WAF防护,也有可能同时部署负载均衡设备和SSL网关,再加上WAF设备,但是只有一种设备需要部署SSL证书。零信网关的部署原则是原系统零改造、无缝升级、不中断业务的方案,核心思想是把原先安装SSL证书的设备的SSL证书部署和HTTPS加解密功能都转移到零信网关。为了不影响正在运行的系统不间断可靠运行,采用新增加一条HTTPS加密通道的方式部署,如下图所示。待新通道部署完成,旧通道SSL证书过期之前或者域名解析TTL过期后就可以停止旧通道的域名解析或拆除旧通道的公网连接。旧通道设备也可以不用拆除,可作为备用通道应急用,但应急使用时必须先手动部署好有效的SSL证书。

如果用户希望在启用零信网关后继续使用已采购的WAF设备,则WAF设备只能部署在零信网关后面,以实现HTTP明文流量的WAF防护,也可以继续使用WAF设备中的过期证书实现HTTPS密文流量的WAF防护。

零信国密HTTPS加密自动化网关默认部署方式为双机热备模式,双网关采用主主模式即Active - Active模式,两台网关设备均作为主机并同时处理业务流量,同时也互为备机。双机共同承担业务流量,不浪费资源。当其中一台网关出现问题无法继续工作时,另一台网关承担起全部工作,从而保证业务系统的持续可靠运行。零信网关保用5年,5年内如有故障,免费更换,确保5年内不间断的HTTPS加密自动化服务和WAF防护服务。
2、为不在本地的Web服务器(网站)提供HTTPS加密自动化服务
对于不仅有本地服务器需要实现HTTPS加密自动化服务,而且还有外地分支机构的Web服务器或有部署在云上的多个网站也需要HTTPS加密自动化服务的用户,零信网关同时支持本地转发模式和远程回源模式。无论Web服务器(网站)是在外地机房还是云主机,只要网关能通过公网或者内网能访问,则这些网站就是类似于CDN服务的回源源站,都可以由网关来为它们提供HTTPS加密自动化服务和WAF防护服务。双网关最多为255个网站提供HTTPS加密自动化服务和WAF防护服务,更多网站需要购置更多台网关。
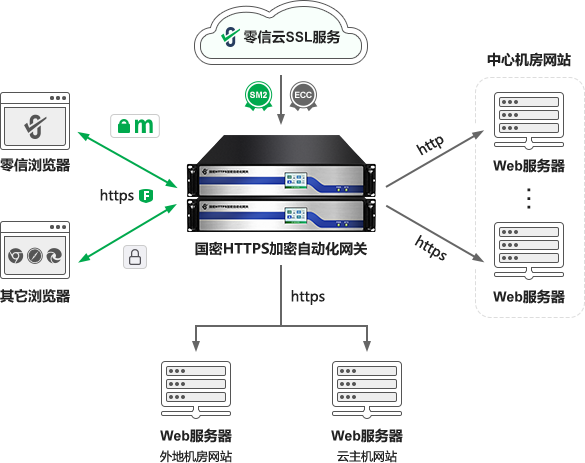
为了保障不在中心机房的网站系统的数据安全,从网关到外地服务器的回源连接必须采用HTTPS加密方式,实现全链路加密。零信技术免费为回源网站提供5年有效期的自签回源专用SSL证书,原网站无需部署全球信任的有效期仅为一年的SSL证书。
此部署方式也适用于为用户提供网站设计、虚拟主机、SSL证书销售的服务提供商,部署多台网关就可以既为自己的业务系统提供HTTPS加密自动化服务和WAF防护服务,也可以为其用户提供HTTPS加密自动化服务和WAF防护服务,而不用关心用户的网站托管在哪里,只有能HTTP或HTTPS方式访问即可。
3、云平台国密HTTPS加密自动化管理集群部署方案
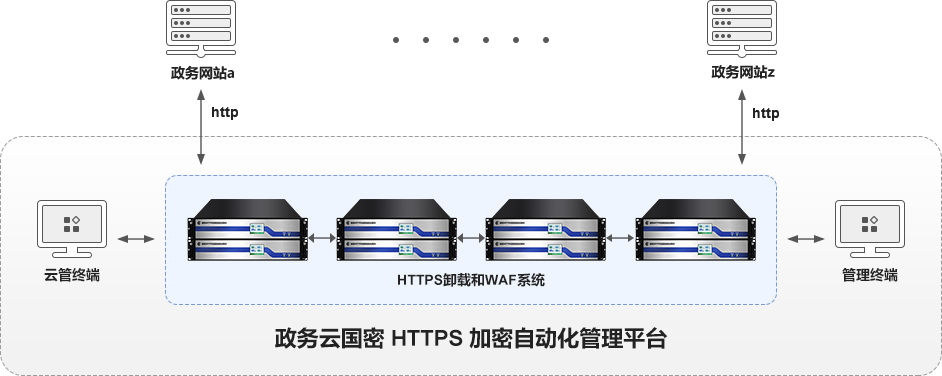
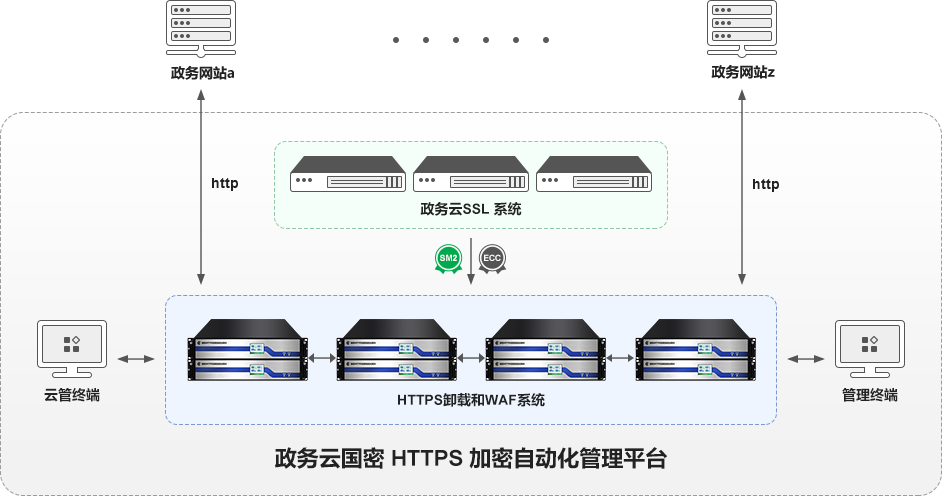
对于各种云平台,如政务云平台和公共云平台,有上万个甚至上百万个网站需要完成国密HTTPS加密改造,唯一的解决方案只有自动化才能胜任。需要部署多台国密HTTPS加密自动化网关组成集群阵列--HTTPS卸载和WAF系统,多台HTTPS加密自动化网关一起工作共同分担业务流量,同时互为热备设备。当某台网关发生故障时,运行在其上的服务会被其它网关接管,保证业务调度得到充分及时的响应。集群模式适合于强调极高性能吞吐率的冗余网络环境的部署需求。
4、可选:SSL证书全生命周期管理自动化运维模块
SSL证书全生命周期管理自动化运维模块(CLM)是零信HTTPS加密自动化网关的一个可选模块,有了这个模块,零信网关的主要角色是负责双算法SSL证书的全生命周期自动化管理,包括证书申请、验证、取回、下发、续期、吊销等所有证书相关的功能,可为用户现有Web服务器、SSL网关、SSL VPN设备、WAF设备、云CDN服务、云WAF服务等需要SSL证书的设备和系统提供双算法SSL证书自动化管理。副角色才是HTTPS加密自动化网关,可作为其他SSL设备不可用时的备用设备。

零信HTTPS加密自动化网关有了SSL证书全生命周期自动化运维模块,实际上就是一个软硬件一体化的SSL证书自动化管理中台,统一为用户现有网络环境下的所有与SSL证书相关的设备和系统提供双算法SSL证书自动化管理服务(完整的证书清单、状态跟踪、策略执行报告与审计日志等),主要功能有:
- 自动化发现设置域名的所有国际SSL证书和国密SSL证书的申请情况,包括具体子域名、签发CA、证书到期时间、证书类型等;
- 自动化为设置管理的网站域名申请双算法SSL证书,自动化完成域名验证、取回证书和下发证书;
- 为其他SSL设备提供简单API接口或ACME接口用于自动化申请和取回SSL证书部署使用;
- 可定制提供基于现有SSL设备API接口,实现自动化把SSL证书导入SSL设备中使用;
- 同时支持公网SSL证书和内网SSL证书的自动化管理;
- 所有已签发SSL证书的网站域名都已在网关上自动配置,随时可启用网关用于备用HTTPS加密通道;
- 可批量导入现有SSL证书私钥和证书,并自动配置到HTTPS交付中使用。也可指定分发到管理的外部网站和外部设备中。
- 提供驾驶舱式大屏可视化管理,全局展示证书资产地图、到期热力图、合规状态、算法分布,并提供预警、报表与审计日志。
5、可选:零信国密HTTPS加密自动化系统
如果用户有闲置服务器,或者不方便部署零信国密HTTPS加密自动化网关硬件设备,可以选购零信国密HTTPS加密自动化系统,在自己的服务器裸机上部署网关系统,实现零信国密HTTPS加密自动化网关一样的卓越功能。
零信国密HTTPS加密自动化系统是一个集成了Linux操作系统(可选Ubuntu、麒麟OS和统信UOS)、Tengine Web服务器、铜锁SSL、零信国密ACME客户端、零信国密HTTPS加密自动化网关核心系统的、可以直接在服务器裸机上安装的、专用于实现国密HTTPS加密自动化的系统。系统安装完成后,用户只需登录Web管理界面,配置网站域名即可实现双算法SSL证书的自动化申请和部署,默认支持255个网站的5年不间断的双算法SSL证书的自动化部署,自动化实现自适应加密算法的HTTPS加密,支持国密算法的浏览器如零信浏览器优先采用国密算法实现国密HTTPS加密,不支持国密算法的浏览器则采用ECC算法实现HTTPS加密。
零信国密HTTPS加密自动化系统具有零信国密HTTPS加密自动化网关的所有功能,绑定物理服务器和用户账户,非常适合于自有服务器硬件的用户,如政务云平台、商业公共云平台、企业私有云平台等,充分利用现有闲置服务器为各种Web系统提供HTTPS加密自动化服务和WAF防护服务。
6、可选:云SSL系统本地部署
国密HTTPS加密自动化网关默认自动化对接零信云SSL系统获取双SSL证书后启用https加密,而对于希望能独立自主签发自有品牌的自动部署到网关中的双SSL证书的云平台用户,可以把零信云SSL系统本地化部署实现自动化从定制专用SSL中级根证书签发网关所需的双SSL证书,本地化部署的系统称之为政务云SSL系统或公共云SSL系统。
政务云SSL系统是一个本地化部署的用于签发国密合规的支持国密证书透明的国密SSL证书的CA系统,同时也是一个用于对接国际CA系统签发全球信任的国际SSL证书系统。全套系统的部署就是为了实现完全自主可控地签发和管理用于政务网站系统的国密SSL证书和相对独立自主的签发国际SSL证书。要做到自主可控的签发政务SSL证书,首先就必须有用于签发SSL证书的中级根证书,以便能可靠地实现所有政务系统只信任自己的中级根证书签发的SSL证书,有效地高效地阻止各种针对政务网站的SSL中间人攻击和其他假冒政务网站攻击。
五、小结
零信国密HTTPS加密自动化网关全球独家创新实现原Web服务器零改造全自动实现国密https加密和WAF防护,双算法自适应https加密,开机配置网站域名和IP地址即刻直接开通https加密和加速服务、WAF防护、TCP/DTLS安全交付、双SSL证书自动就绪、全球信任和国密合规、高速动态缓存和压缩、连接复用、会话保持和负载均衡等众多优化功能,在保证性能高效的同时,提供业界极高的性能价格比。
零信国密HTTPS加密自动化网关即插即用,部署在网站服务器的前端,原网站服务器无需任何改动,即可实现无缝从http升级到https工作方式,并且是满足国密合规的国密https加密方式,同时支持国际算法https加密以兼容不支持国密算法的浏览器。其强大的https加速卸载转发功能为网站服务器提供了额外的性能增强支持,不仅完全不增加https加解密负担,而且增强了对外响应能力和处理用户请求能力。零信国密HTTPS加密自动化网关的微改造、零维护、零影响的无缝切换,是国密https加密改造、WAF防护和系统安全从http升级到https的首选和必选。
