
零信技术,密码应用自动化提供商
密码学建立信任,自动化实现安全
有了数字证书,但真正发挥作用还差自动化
数字证书用于建立可信身份,并为数字签名和加密提供基础。CA负责签发证书,应用程序负责使用证书,但长期以来,这两个环节往往相互独立。获得证书并不意味着证书会自动部署、续期、完成应用配置,或者确保密码操作能够在需要时自动执行。用户和IT团队仍然需要手动连接各个环节。这正是数字证书与实际密码应用之间长期存在的鸿沟。
零信技术通过将证书自动化管理与密码应用自动化连接起来,解决这一问题。通过证书自动化和应用自动化实现自动化保障网站安全、邮件安全、文档安全、应用安全和可信身份,让密码技术更易部署、更易管理、更易使用。
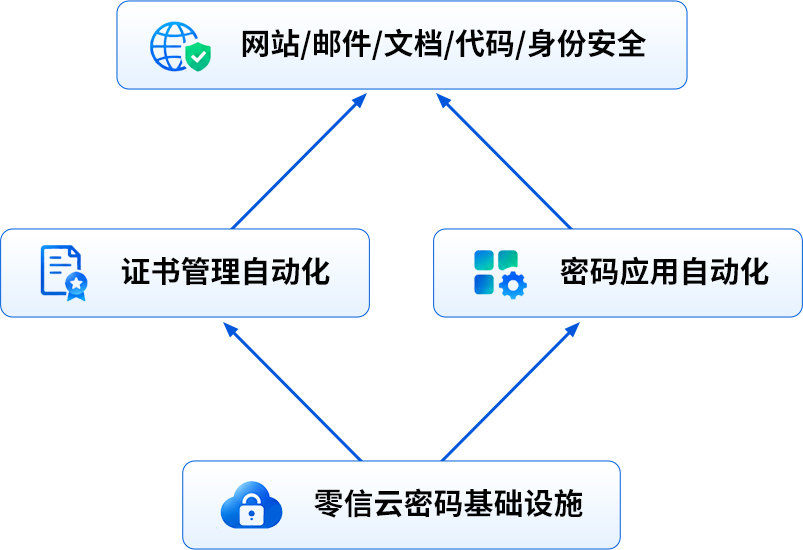
数字证书建立信任和加密,自动化让信任和加密真正发挥作用。
- 证书管理自动化 自动化完成证书申请、签发、部署、续期与管理。
- 密码应用自动化 将数字签名、验签、加密和解密融入实际应用工作流。
- 统一云密码基础设施 通过统一密码基础设施连接CA、信任服务、应用程序与安全系统。
零信任不只是访问控制
零信任经常被主要理解为身份认证与访问控制。但从更广泛的安全架构来看,零信任还涉及设备、网络流量、应用与工作负载,以及数据安全。美国联邦零信任战略为理解这一更广泛的安全架构提供了重要参考,其中包括流量加密和自动化。基于这一更全面的安全视角,零信技术提出了自己的“三大理念、五项原则”,阐释如何将零信任原则转化为基于密码技术的实际安全保障能力。
零信技术三大零信任理念
从不信任始终验证始终加密
这三大理念指导可信身份、数字证书、密码保护与应用工作流如何协同发挥作用。
零信技术五项零信任原则
- 网站安全:自动化通过HTTPS加密连接保护网站通信安全。
- 邮件安全:自动化通过可信身份、数字签名和加密保护邮件通信安全。
- 文档安全:自动化通过可信身份、数字签名和加密保障文档可信安全。
- 应用安全:将数字签名保护自动化融入应用程序开发和发布工作流。
- 身份可信:通过数字证书及身份认证,建立个人与组织可信身份及其应用。
数字证书、公钥基础设施(PKI)、数字签名和加密,是实现这些原则的重要技术基础。密码应用自动化则让这些安全能力真正进入实际应用。
了解 零信技术三大理念与五项原则解读 美国联邦零信任战略(一)(二)(三)
一个密码基础设施,服务多种应用场景,实现密码应用自动化
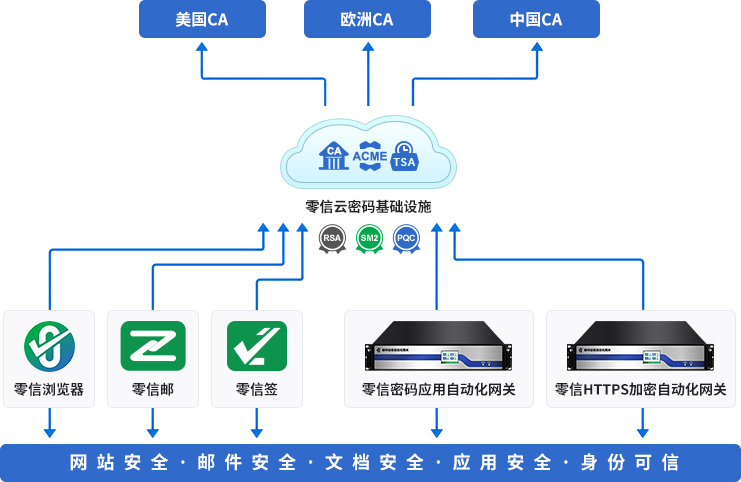
零信技术建设了统一的云密码基础设施,将CA、信任服务、证书生命周期管理与密码操作连接起来。零信技术不将每一种应用都视为相互孤立的安全问题,而是提供一个共享基础设施,使不同服务和部署环境都能实现密码应用自动化。
- 多CA连接,规避单CA供应风险
连接多个CA与信任服务,根据证书类型、验证要求、信任策略和应用需求,自动化管理适用的数字证书,自动化切换可用CA服务。 - 证书生命周期自动化管理
通过适用的协议与集成方式,自动化完成证书申请、签发流程、部署、续期与管理,减少人工干预和运维负担。 - 密码应用自动化
将证书与密码操作连接到实际需要它们的应用中,让数字签名、验签、加密和解密融入真实业务工作流。 - 灵活部署
个人和中小企业可以通过应用程序与云服务使用密码能力;大型组织则可以通过集中式网关与系统集成实现规模化本地部署。两种方式遵循相同的密码应用自动化架构和理念。
从证书管理到密码能力的实际应用零信技术不仅自动化管理证书生命周期,更致力于让密码能力在需要安全保护的环境中自动发挥作用。
签名 · 验签 · 加密 · 解密 · 可信数字身份
证书管理自动化
通过ACME协议与集成方式,自动化完成证书申请、部署、续期与管理。
可信身份自动化
将基于证书的身份与网站、邮件、文档、应用程序和组织业务流程连接起来,使身份认证更便捷、更一致。数字签名与验签
将基于证书的数字签名与验签融入应用工作流,帮助确认签名真实性、签署者身份及消息或文档的完整性。加密与解密
让自动加密保护成为应用正常运行的一部分,而不是要求用户单独完成的技术任务。多算法支持
支持不同的密码算法与部署方案,帮助应用满足互操作、兼容与合规等安全需求,而不必依赖单一算法路线。补齐密码能力
让现有系统和设备回归本职,把密码工作交给密码应用自动化网关,让组织能够在不替换和升级现有系统和设备下提升安全能力。更多密码技术选择,更强互操作性,更具韧性的全球互联网
全球互联网安全需要开放标准、互操作的实现方式,以及多样化的密码技术选择。零信技术支持双算法与多算法密码应用自动化,帮助客户根据实际应用需求选择和部署合适的密码技术。RSA和SM2同为国际标准化的密码算法,只是SM2在全球应用生态中的普及程度仍有差距。零信技术同时支持 RSA和SM2的证书自动化管理与密码应用自动化,让不同密码技术更便捷地进入实际业务应用,让全球用户有更多的选择,包括双混合PQC算法。
RSA · ECC · SM2 · X25519MLKEM768 · SM2MLKEM768 · MLDSA · MLKEM
网站安全
- 支持双算法SSL证书自动化
- 支持多算法密钥封装
- 支持传统密码和混合PQC
- 零信浏览器支持多算法
- 零信HTTPS自动化网关支持多算法
- 支持多CA自动切换
邮件安全
- 支持双算法邮件证书自动化
- 支持双算法数字签名和加密
- 将支持PQC算法
- 零信邮App支持多算法
- 零信S/MIME自动化网关支持多算法
- 支持多CA自动切换
文档安全
- 支持双算法文档证书自动化
- 支持双算法数字签名和加密
- 将支持PQC算法
- 零信签App支持多算法
- 零信文档密码应用自动化网关支持多算法
- 支持多CA自动切换
- 支持本地签和云端HASH签
应用安全
- 支持双算法代码签名证书自动化
- 支持双算法代码签名
- 零信签App支持多算法
- 支持多CA自动切换
- 支持本地签和云端HASH签
- 零信代码签名自动化系统支持多算法
身份可信
- 支持双算法身份证书自动化
- 基于数字证书的统一身份管理和统一身份认证
- 支持多CA自动切换
- 网站可信身份、邮件可信身份、文档可信身份、代码可信身份代码可信身份一次认证可复用申请相应证书
以算法多样性为设计原则,以密码敏捷性为实现手段,以自动化实现实际应用。
零信技术不预设某一种密码技术必然是满足未来所有安全需求的唯一选择。支持多种技术路线,在后量子密码持续发展的过程中,为互操作、合规、部署、评估与未来演进提供更大的灵活性。零信技术并非为所有场景推广某一种算法,而是帮助不同密码技术在实际应用中变得更易部署、更易管理、更易互操作。一个密码基础设施,覆盖六大安全领域
零信技术将统一的密码技术基础与自动化理念应用于六个相互关联的安全领域。每个领域解决不同的应用需求,同时共享可信身份、证书自动化管理与密码操作自动化能力。
网站安全
自动化管理SSL证书与网站密码应用配置。支持适用的证书和TLS配置,减少人工操作,提高运维水平,保障业务系统持续可靠运行。
面向个人与中小企业:ACME订阅服务与开源ACME客户端、HTTPS加密自动化云服务。
面向大型组织:集中式 HTTPS 加密自动化网关,以及面向大规模网站与企业基础设施的集成方案。
免费配套国密+PQC浏览器:零信浏览器。
邮件安全
将基于邮件证书的可信身份、数字签名和加密融入日常邮件工作流。通过自动化证书管理与密码操作,自动化保护邮件通信安全。
面向个人与中小企业:零信邮App及相关邮件安全服务。
面向大型组织:S/MIME自动化网关以及与现有邮件基础设施的集成方案。
免费配套国密邮件客户端:零信邮App
聊天安全
将可信身份与密码保护融入基于电子邮件基础设施及相关集成的聊天通信工作流,帮助用户确认通信对象的身份,并端到端加密保护消息。
面向个人与中小企业:零信邮App及相关聊天安全服务。
面向大型组织:企业即时通信加密网关与系统集成方案。
免费配套国密聊天客户端:零信聊App
文档安全
将基于文档证书的数字签名、验签与文档加密融入文档工作流,覆盖从邮件附件、本地文件到企业业务系统的多种场景,让密码操作融入文档的创建、交换和使用流程。
面向个人与中小企业:零信邮App及相关文档安全服务。
面向大型组织:文档密码应用网关与业务系统集成方案。
应用安全
将代码签名证书生命周期自动化与密码操作融入应用程序、API 和业务系统,帮助开发人员与 IT 团队在现有CI/CD工作流中集成代码签名密码应用保护。
面向个人与中小企业:零信签App及相关应用安全服务。
面向大型组织:代码签名自动化系统与自动化应用安全工作流集成方案。
身份可信
通过适当的证书类型与身份认证流程,为个人、员工和组织建立可信身份。将身份可信与实际密码操作连接起来,让可信身份能够在邮件、网站、文档和应用程序中发挥作用。
不同部署模式,相同自动化理念
密码安全不应该要求每个用户或每个组织都自行建设和维护复杂的PKI(公钥基础设施)环境。零信技术根据业务规模、系统集成要求与安全策略,提供不同的密码能力应用方案,但共享相同的底层密码技术和统一的云密码基础设施。
App与云服务
面向个人与中小企业,通过客户端软件和云密码基础设施简化证书管理与密码操作,无需部署企业级密码应用自动化网关。
- 下载安装客户端软件
- 集成化的用户工作流
- 自动化证书管理操作
- 便捷的数字签名与加密
- 多种适用的可信身份选择
企业网关与系统集成
面向大型组织,通过集中式网关与系统集成,将密码操作融入现有安全基础设施、业务系统、网站、邮件环境和文档工作流。
- 集中管理证书与密码操作
- 自动化 HTTPS 与邮件安全工作流
- 文档与应用密码集成
- 支持组织安全策略与运维要求
- 与现有系统协同工作,而非全面替换
以密码应用自动化为核心,打造四大生态产品
基于统一的密码基础设施与密码应用自动化技术,零信技术历时5年多成功打造了三个生态产品,并正在打造第四个后量子密码应用生态产品。四大生态产品面向不同的密码技术与应用需求,覆盖从国密SSL证书透明、证书自动化管理,到邮件/聊天/文档密码应用和后量子密码应用的完整技术链条,为网站安全、邮件安全、文档安全、代码签名、可信身份等场景提供密码敏捷的自动化应用解决方案。所有产品和方案都默认支持双算法(SM2+RSA/ECC)数字证书, 满足在不同的加密环境和灵活的合规应用需求。
国密SSL证书透明生态产品
参考国际SSL证书透明生态,建立国密SSL证书透明与可审计的生态能力,推动国密SSL证书签发与使用过程更加公开、可验证,为网站安全和证书信任体系提供基础支撑及标准建设。
- 国密证书透明日志系统
- 3个已运行多年的日志系统
- 支持国密证书透明的零信浏览器
- 支持国密证书透明的CA系统
- 支持国密证书透明的国密SSL证书
国密SSL证书自动化应用生态产品
参考国际SSL证书自动化管理生态,为国密SSL证书提供自动化申请、签发、部署、续期与管理能力及标准建设,推动国密SSL证书在网站和互联网基础设施中的自动化HTTPS加密应用。
- 国密ACME服务系统
- 签发国密SSL证书的零信CA系统
- 支持国密SSL证书的零信浏览器
- 国密ACME客户端-SM2certBot
- 国密SSL证书自动化订阅服务
- 国密HTTPS加密自动化网关
- 国密HTTPS加密自动化云服务
零信AI邮密码应用自动化生态产品
以电子邮件基础设施为基础,将可信身份、证书自动化管理与密码应用自动化融入邮件、聊天和文档工作流,为邮件安全、聊天安全与文档安全提供一体化密码应用能力。
- 零信AI邮ACME服务系统
- 签发国密S/MIME证书、文档证书的零信CA系统
- 零信邮App
- 零信邮密码应用自动化服务
- 零信聊密码应用自动化服务
- 零信签密码应用自动化服务
- 零信密码应用自动化网关
后量子密码应用自动化生态产品
面向后量子密码技术发展与迁移需求,支持多种密码算法和混合密码技术路线,推动后量子密码能力融入网站、邮件、文档及其他应用场景,为未来密码迁移和长期安全演进提供自动化支持。
- 支持双混合PQC的零信浏览器
- 支持双混合PQC的零信HTTPS加密自动化网关
- PQC算法根证书及CA系统(研发中)
- PQC SSL证书(研发中)
- 支持PQC SSL证书的零信浏览器(研发中)
- 支持PQC SSL证书的零信HTTPS加密自动化网关(研发中)
- PQC算法证书透明日志系统(研发中)
- PQC算法证书ACME服务系统(研发中)
- MTC证书研究(进行中)
四大生态产品 · 多种密码技术 · 全领域自动化应用
从国密证书透明与自动化管理,到邮件密码应用,再到后量子密码应用,零信技术持续推动密码技术从标准与基础设施走向真实业务应用。
一个密码基础,连接全球生态,自动化密码应用
密码应用自动化不仅需要产品与技术,还需要开放标准,这是实现互操作与规模化密码自动化的重要基础。零信技术通过共享密码基础设施和自动化理念,连接CA机构、信任服务商、应用提供商、网络安全系统等。零信技术生态建设涵盖网站安全、邮件安全、聊天安全、文档安全、应用安全与身份可行。不同领域具有各自的服务提供商、协议与部署要求,但都可以受益于统一的证书管理与密码应用自动化基础。
零信AI邮,一站式密码应用自动化平台:邮件 ▪ 聊天 ▪ 文档
- 核心国际标准:S/MIME、CMS、RFC8823、RFC8555等
- 密码算法支持:RSA、ECC、SM2、MLDSA、MLKEM等
- 适用国密标准草案:《自动化证书管理协议》(牵头制定)
- 证书国际标准:CA/浏览器论坛-S/MIME证书基线要求
- 客户端兼容:零信邮App、Outlook/雷鸟/苹果邮件、Adobe阅读器
- 服务端支持:零信ACME服务、零信时间戳服务
- 多CA支持:零信CA、Sectigo、SSL.com、数字认证、CFCA、贵州CA、东方新诚信等
- 支持所有IMAP/SMTP标准邮箱:两种交付方式:APP和网关
网站安全解决方案,一个ACME标准,三种HTTPS交付方式
- 核心国际标准:TLS、HTTPS、RFC8555、RFC6962等
- 密码算法支持:RSA、ECC、SM2、X25519MLKEM768、SM2MLKEM768、MLDSA、MLKEM等
- 适用国密标准草案:《证书透明体系框架》和《自动化证书管理协议》(牵头制定)
- 证书国际标准:CA/浏览器论坛-TLS证书基线要求
- 客户端兼容:零信浏览器、谷歌浏览器/Edge浏览器/Safari浏览器/火狐浏览器等
- 服务端支持:零信ACME服务(双算法SSL证书)
- 多CA支持:零信CA、Sectigo、SSL.com、上海CA、CFCA、贵州CA、东方新诚信等
- 三种HTTPS交付方式:ACME网关、ACME云服务、ACME客户端
标准让互操作成为可能,自动化应用让标准真正落地。全球生态,全档协作,共创更安全的数字未来!
了解 全球密码应用生态为未来做好准备,不依赖单一密码技术路线
随着协议、密码技术与应用需求不断变化,互联网安全也在持续演进。长期安全不仅需要可靠的算法,还需要能够部署、管理、评估并逐步迁移密码技术的能力。零信技术将密码应用自动化与多算法支持、协议创新相结合,让密码技术选择更容易在实际应用中落地,并为未来标准、兼容性要求和安全评估的变化保留灵活性。
SM2MLKEM768与TLS编号4590
- 推动SM2MLKEM768相关技术落地工作。将基于SM2的椭圆曲线密码技术与后量子密钥封装机制ML-KEM-768相结合。
- 成功申请IANA为SM2MLKEM768分配TLS 支持组编号4590,使该方案在互联网协议生态中拥有相应的标识。这是密码技术多样性进入TLS与后量子混合密钥交换领域的一个具体实例。
零信浏览器和HTTPS加密自动化网关支持双混合PQC算法
- 支持国际混合PQC算法X25519MLKEM768。
- 支持国密混合PQC算法SM2MLKEM768,并优先采用此算法。
- 零信浏览器创新地址栏显示 Q 标识,让量子安全看得见。
- 零信HTTPS加密自动化网关,一次部署同步完成国密改造和后量子密码迁移。
密码技术多样性,是增强长期安全韧性的实际策略
- 同时支持双混合PQC算法的技术路线,体现了保留多种技术选择的价值,而不是假定某一种方案能够满足未来所有需求。
- 多方案支持并不意味着可以省略严格的密码分析、安全实现、互操作测试与持续评估,而是让技术生态在持续演进的过程中拥有更多选择。
连接数字信任、密码技术与实际应用
零信技术专注于数字安全中已经被严重忽视的环节:如何让密码能力在基础设施与实际应用之间自动发挥作用。
统一密码基础设施
连接CA、信任服务、证书生命周期管理与应用级密码能力。
零信任原则
通过密码应用自动化,在不同应用领域实现可信身份、验证与加密保护。
证书管理自动化
减少人工证书操作,使得证书在整个生命周期中得到适当部署与管理。
密码应用自动化
将数字签名、验签、加密、解密和时间戳融入实际应用工作流。
双算法与多算法支持
支持RSA/ECC/SM2传统算法、双混合PQC算法密钥交换,为兼容性、部署和未来演进提供更多选择。
灵活部署
通过应用软件与云服务为个人及中小企业服务,通过网关部署与系统集成为大型组织服务。
开放标准与生态协作
连接国际标准、国密标准、CA机构、云平台与应用提供商等。
不必替换现有系统,而是补齐密码能力。
打通可信身份、数字证书、密码技术与实际应用之间的连接,让密码保障真正发挥作用。
零信可信根证书认证计划
一个信任计划,两大应用生态。零信可信根证书认证计划构建统一的数字信任基础,为安全的网站访问、电子邮件和文档通信提供根证书信任支持。该计划涵盖两大密码应用生态,分别针对不同的数字信任场景,建立相应的证书根信任体系。

零信浏览器 — SSL证书根认证
为网站和HTTPS 连接提供SSL证书根信任支持,帮助用户验证网站身份,建立可信的网站访问环境。包括国际根证书和国密根证书信任列表,以及国际和国密证书透明日志系统信任列表。
零信AI邮 — 邮件和文档证书根认证
为电子邮件和文档提供证书根信任支持,帮助用户验证邮件身份、验证文档数字签名,建立可信的数字通信和数字文档环境。包括国际根证书和国密根证书信任列表,以及国际和国密时间戳服务信任列表。
一个统一的根信任计划,两大密码应用生态,共同构建贯穿网站、邮件与文档的数字信任基础。
了解更多让数字证书真正能自动化管理,让密码技术真正能自动化应用
无论是保护网站、邮件、聊天、文档、应用程序还是数字身份,零信技术致力于将密码基础设施与应用所需的密码操作自动化连接起来。自动化证书管理,集成自动化密码操作,支持多种密码算法,让密码保障安全能力融入日常业务工作流。