为什么需要SSL证书自动化和HTTPS加密自动化?
HTTPS加密是保护网站与访问者之间数据传输安全的重要基础。但在传统人工部署方式下,证书申请、域名验证、安装部署和到期更新往往分散在不同流程中,需要持续人工维护。随着SSL证书有效期不断缩短到47天,依赖人工管理的方式已经不再可能,也更容易因续期或部署遗漏影响网站正常访问。
证书申请与续期繁琐
申请、验证、下载、安装和更新涉及多个步骤,增加运维工作量。证书到期影响业务
如果没有及时续期或正确部署新证书,可能导致浏览器告警甚至影响业务访问。多种密码算法适配复杂
网站根据安全和合规需要,兼顾国际算法、国密算法及后量子密码技术演进。证书管理与流量处理相互分离
证书生命周期管理、HTTPS加密处理与 WAF防护可能分散在不同设备和系统中,增加部署与维护复杂度。三种实现方式,适配现有网站架构
零信技术提供三种实现方式。它们不是三个互不相关的安全体系,而是根据网站当前架构选择不同的自动化HTTPS加密交付方式。
ACME硬件网关
- 在源站前部署硬件网关,自动化管理SSL证书并自动化处理HTTPS流量。
- 原Web服务器零改造,无需安装ACME客户端,还可减轻原服务器承担的HTTPS加解密负担。
- 提供双算法SSL证书自动化服务、国际/国密算法支持、混合后量子密码能力及WAF防护等功能。一次改造同步完成国密改造和后量子密码迁移。
- 硬件配置根据网站规模、流量大小与实际需求选择。
ACME云服务
- 通过共享使用云端部署的ACME硬件网关或者基于已有CDN服务,自动管理双算法 SSL证书。
- 原Web服务器零改造,无需安装ACME客户端,实现HTTPS加密自动化,减少人工维护工作。
- 适合希望不另行本地部署网关的用户。也适合不想改动Web服务器的用户。
- 已支持主流CDN服务商,也可定制支持。
四大核心优势,切实保障业务系统可靠持续运行
多CA证书供应,解决单点依赖风险
- SSL证书自动化不仅要解决申请和续期,还要考虑CA服务可用性、信任体系变化及证书供应连续性。
- 零信云 SSL 服务系统连接多家国际及国密 CA 证书供应渠道,可根据服务状态和签发策略自动切换可用渠道,降低对单一CA的依赖风险。
- 核心价值:让证书自动化更具韧性,降低单一证书供应渠道异常对网站运行的影响,切实保障HTTPS加密持续运行。
网关与双算法SSL证书服务一体化
- 将网关硬件、证书自动化管理与5年证书服务整合,减少用户分别采购设备、对接CA和手工配置证书的工作。
- 网关包5年双算法SSL证书(国密OV+国际DV),支持站点数量上限以具体配置为准。
- 核心价值:网关设备、证书管理与 HTTPS 处理协同工作,降低部署和日常维护的复杂度。
兼顾国密、国际算法与混合PQC
- 一次改造,同时完成证书自动化、国密改造和后量子密码迁移(双混合PQC算法)
- 支持 RSA、ECC、SM2等算法,并支持 SM2MLKEM768、X25519MLKEM768 等混合PQC算法
- 核心价值:为国密 HTTPS、国际算法兼容与后量子密码迁移提供统一的部署基础。
HTTPS卸载与WAF防护各司其职
- 整合HTTPS卸载与Web防护。HTTPS 保护传输中的数据,WAF 检查 Web 请求并防护常见应用层攻击,两者承担不同的安全职责。
- 已有WAF的用户,可由网关承担证书自动化管理与HTTPS卸载,再将解密后的流量交给现有WAF 检查。
- 核心价值:减少重复的HTTPS处理与证书运维工作,让各种网络安全设备专注于各自职责。
自动化网关方案比传统通配证书部署更省心从证书管理到HTTPS加密,全部自动化
传统通配证书可以覆盖所有子域名,但证书部署、私钥管理、更新流程与HTTPS流量处理仍取决于具体的服务器数量和运维架构。零信HTTPS 加密自动化网关将证书生命周期管理与HTTPS流量处理整合在一起。对于采用传统人工部署方式的网站,可以大大减少重复证书配置和维护工作。
网关位于Web服务器与互联网(访问者)之间
网关将面向公众访问者的HTTPS加密与网站系统分开。现有的源Web服务器保持不变,同时将加密和解密的工作分担出去,让服务器资源专用于业务系统。证书私钥在网关硬件内生成和保护,从而减少了手动处理和部署证书的泄露风险。
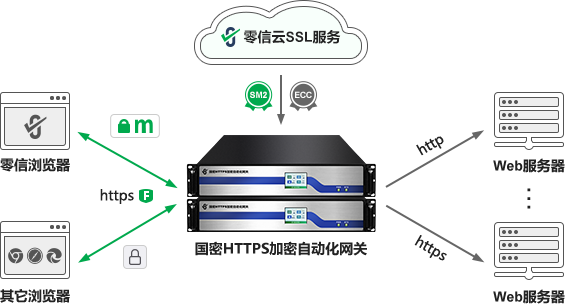
互联网和网络客户端
浏览器、客户、合作伙伴以及外部应用HTTPS加密自动化网关
- SSL证书自动化
- SSL卸载
- 支持RSA/ECC/SM2/PQC密码算法
- 多CA证书供应和切换
- WAF防护(流量清洗)
- 流量转发
现有网站和业务系统
Web服务器、传统应用和关键业务服务一款网关,满足不同规模的网站需求
零信HTTPS加密自动化网关将证书自动化管理、HTTPS 加密处理及相关安全能力整合在一台设备中。用户可根据网站数量、访问流量和功能需求不同,选择相应的硬件配置的不同型号产品。
最多20个网站
最多255个网站
最多100个网站
最多200个网站
最多255个网站
最多255个网站
从手工证书操作到自动化证书管理
证书过期和手动部署会带来不必要的运营风险,尤其是在证书被多个网站或业务系统使用时。零信HTTPS加密自动化网关集成了基于ACME的证书自动化管理,用于集中管理双算法SSL证书,单台网关最多支持255个网站系统。由网关实现自动化证书申请、验证、签发、部署和续期等关键操作,大大减轻重复的人工管理和大大降低错过续期的风险。

SSL证书是手动申请并部署到Web服务器。 现在,只需并行部署网关,让网站流量并行流向网关,并行运用一段时间后就可以停止解析原Web服务器的公共IP,这样,就可以平滑无缝地切换到双证书自动化和HTTPS加密自动化。
主要功能:
- 自动化双算法SSL证书生命周期管理
- 自动化多算法自适应HTTPS加密
- 减少对手动安装和更换证书的依赖
- 网关层的集中式证书管理,单台网关最多支持255个网站系统,推荐双机热备负载均衡部署
- 网关负责对外提供HTTPS卸载和对内转发。源站回源支持HTTP和HTTPS,取决于所选架构和安全策略
多CA证书供应与自动切换,降低单一CA依赖,提升HTTPS加密韧性
证书自动化不应该完全依赖于某个CA的可用性。零信技术支持多CA签发通道和自动切换机制,帮助提升证书供应的韧性和可靠性。
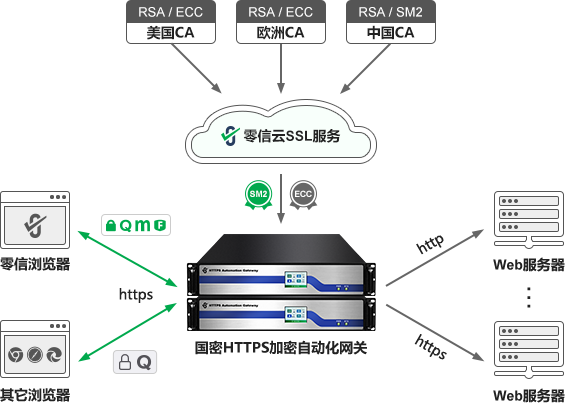
主要功能
- 支持多个CA签发通道,包括国际SSL证书和国密SSL证书
- 自动选择或切换机制
- 减少对单一CA的依赖
- 为自动证书续期提供更稳健的基础
后量子密码迁移,无需改造现有网站系统
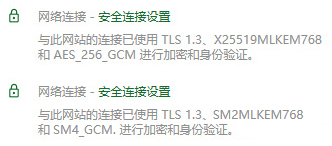
当现有网站系统属于遗留系统、由第三方厂商控制,或因业务关键性而无法频繁改造时,后量子密码迁移可能面临较大困难。零信 HTTPS 加密自动化网关支持在 HTTPS 中应用混合后量子密码算法,包括X25519MLKEM768和SM2MLKEM768,同时兼容所支持的传统密码算法。通过这种方式,组织可以在网关层引入其支持的后量子密码能力,而无需要求每个源站应用本身都实现这些算法。
核心优势
- 在网关层引入所支持的后量子密码算法。
- 支持混合密码算法与传统密码算法协同使用。
- 无需为了PQC迁移而升级改造源站系统。
- 为现有网站基础设施提供切实可行的后量子密码迁移路径。
免费配套国密+后量子密码浏览器:零信浏览器
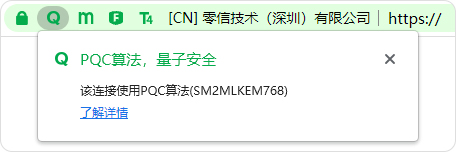
零信浏览器基于开源Chromium深度开发,免费为用户提供国密HTTPS和后量子密码HTTPS浏览支持。国密HTTPS的普及不应受到浏览器收费门槛的限制。同时,通过地址栏醒目的Q标识,让用户直观识别采用后量子密码算法保护的HTTPS 连接,帮助更多用户认识和使用PQC,推动后量子密码技术普及。
- 基于开源Chromium深度开发
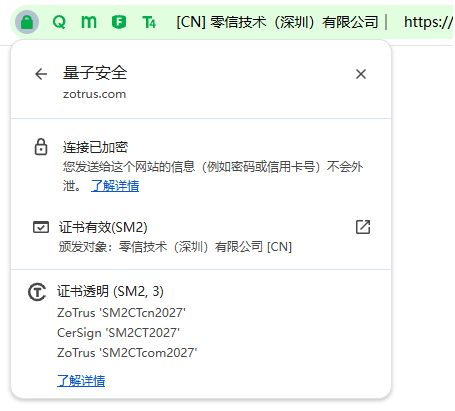
- 支持国密SSL证书实现国密HTTPS加密,免费国密浏览器
- 优先采用国密混合PQC算法SM2MLKEM768实现HTTPS加密
- 支持EV SSL证书绿色地址栏、显示网站单位名称和 T4 认证标识
- 地址栏显示“Q”标识,以明示当前HTTPS连接采用了后量子密码算法
- 地址栏显示“m”标识,以明示当前 HTTPS 连接采用了国密算法
- 点击地址栏加密锁标识,可以查看SSL证书透明日志信息
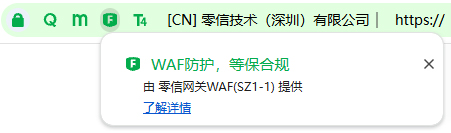
- 地址栏显示“F”标识,以明示网站采用了WAF防护
- 内置PDF阅读器,实时验证PDF数字签名,并展示签名者可信身份
让现有网络安全设备各司其职
零信HTTPS加密自动化网关集中承担HTTPS加解密、SSL 证书自动化管理和流量转发,减轻后端业务系统及相关网络安全设备重复进行SSL密码运算和证书管理的负担。
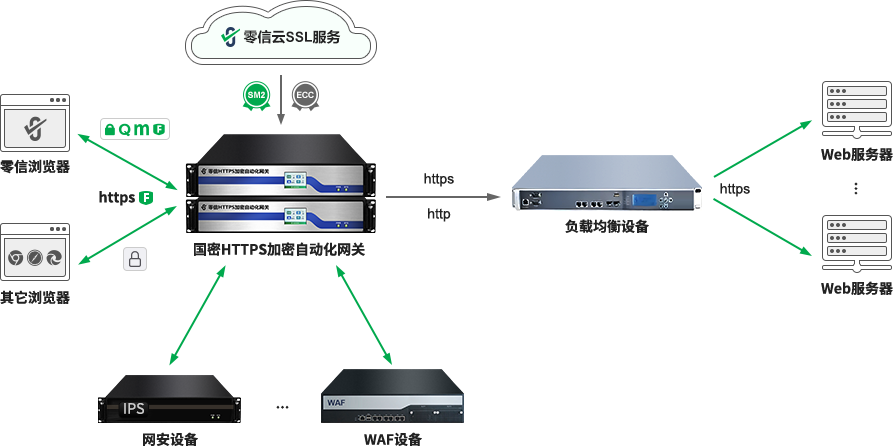
- HTTPS加密自动化网关集中处理SSL加密和解密、证书生命周期管理以及流量转发。这减轻了网安设备的加密处理负担,同时简化了证书操作。
- 与现有防火墙、IPS、WAF、抗DDoS系统和负载均衡器协同工作时,让每个设备专注于其主要的安全或流量管理角色。同时,提升密码敏捷性,无缝迁移支持混合PQC。
- 对于已经部署 WAF 的组织而言,网关是补充,而不是替代,保护已有的安全投资。
- 减少重复的密码处理,简化运维,让现有网络安全基础设施持续发挥价值。
无需硬件网关,通过云服务实现SSL证书和HTTPS加密自动化
基于云端部署的HTTPS加密自动化网关共享使用或基于用户现有CDN服务,实现自动申请、部署和续期双算法SSL证书,无需本地部署硬件网关,也无需在源Web服务器安装 ACME客户端软件,即可实现SSL证书自动化管理、HTTPS加密自动化和CDN分发服务。
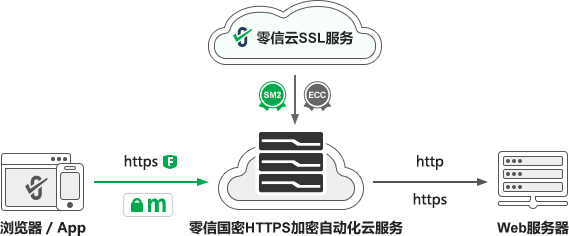
HTTPS加密自动化云服务
- 无需本地部署硬件网关,自动实现国密与国际标准 HTTPS 加密。
- 基于零信云SSL服务,自动申请、部署和续期 SM2与ECC双算法 SSL 证书,让现有网站无需在源服务器安装SSL证书或ACME客户端软件,即可实现自适应算法HTTPS加密。
- 基于CDN内容分发与云WAF 防护,帮助网站以更少的本地改造和运维工作,实现网站安全能力升级。
- 一次设置,自动续期。减少重复申请、安装和更新证书的人工操作。
- 适合希望快速实现证书自动化和HTTPS 加密自动化、国密合规及云端防护,又不希望本地部署硬件网关的用户。
从证书自动化到HTTPS加密自动化
零信技术网站安全解决方案围绕SSL证书生命周期管理与HTTPS加密实际应用展开,将域名验证、证书申请与部署、续期更新、算法适配及流量处理整合为一个自动化流程。
ACME证书自动化
自动申请、验证、部署、续期与更新证书。双算法SSL证书
兼顾国际算法与国密应用需求。HTTPS卸载与转发
集中处理 HTTPS 流量,减轻源站负担。WAF与PQC能力
根据所选服务和型号提供相应安全能力。自动化网关,专为无法改造的系统而生
零信HTTPS加密自动化网关专为那些需要支持证书自动化、需要国密合规、需要支持后量子密码,但同时希望保留现有Web系统投入、原Web服务器零改造的组织而设计。对于正在评估部署方案的组织,应根据网站流量、网站数量、网络拓扑以及所需的密码支持功能选择合适的网关型号和部署架构。


